
Report: Unerkannte und falsch eingeschätzte Risiken bei cyber-physischen Systemen in Industrie und Healthcare
28.05.2024 / ID: 412566
Unternehmen, Wirtschaft & Finanzen
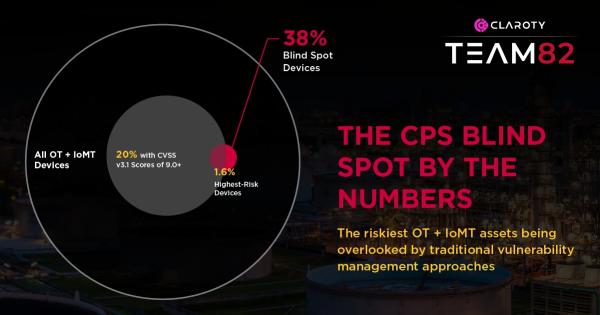 38 Prozent der risikoreichsten cyber-physischen Systeme (CPS) werden von traditionellen Schwachstellenmanagement-Ansätzen übersehen. Zu diesem Ergebnis kommt ein neuer Report des XIoT-Security-Spezialisten Claroty. Lösungen, die ausschließlich auf dem Common Vulnerability Scoring System (CVSS)-Score basieren, lenken die Aufmerksamkeit auf zu viele Schwachstellen, die keine unmittelbare Gefahr für das Unternehmen darstellen, während sie gleichzeitig hochriskante Assets übersehen. Dies stellt einen enormen blinden Fleck dar, der von Angreifern ausgenutzt werden kann.
Team82, die preisgekrönte Forschungseinheit von Claroty, analysierte für den Report die Daten von über 20 Millionen CPS-Geräten aus den Bereichen Betriebstechnik (OT), vernetzte medizinische Geräte (IoMT), IoT und IT. Die Forschung konzentrierte sich auf Assets, die als "hohes Risiko" eingestuft werden, eine unsichere Internetverbindung aufweisen und mindestens eine bekannte ausgenutzte Schwachstelle (Known Exploited Vulnerability, KEV) enthalten. Als "hohes Risiko" gilt eine hohe Wahrscheinlichkeit kombiniert mit weitreichenden Auswirkungen eines Angriffs. Hierbei werden verschiedene Risikofaktoren wie der End-of-Life-Status, die Kommunikation über unsichere Protokolle, bekannten Schwachstellen, schwache oder voreingestellte Passwörter einbezogen.
Die wichtigsten Ergebnisse:
20 Prozent der OT- und IoMT-Geräte weisen CVSSv3.1-Scores von 9,0 oder mehr auf. Diese Kennzahl ist die Basis des traditionellen Schwachstellenmanagements. Das Ausmaß ist für die meisten Unternehmen jedoch zu umfangreich und ressourcenintensiv, um es tatsächlich in Angriff zu nehmen. Dies gilt insbesondere im Bereich der cyber-physischen Systeme mit begrenzten Zeitfenstern für Patches. Zudem gibt der CVSS-Score keinen Aufschluss darüber, wo Unternehmen die Abhilfemaßnahmen ansetzen sollten.
1,6 Prozent der OT- und IoMT-Assets werden als "hochriskant" eingestuft, verfügen über eine unsichere Internetverbindung und enthalten mindestens eine bekannte ausgenutzte Schwachstelle (KEV). Diese Kombination von Risikofaktoren stellt eine echte, unmittelbare Gefahr für Unternehmen dar. Bei Millionen Geräten im Einsatz, entspricht dieser scheinbar geringe Wert hunderttausenden CPS-Ressourcen mit hohem Risiko, auf die Angreifer aus der Ferne zugreifen können und die Schwachstellen enthalten, die aktiv ausgenutzt werden.
Von diesen extrem risikoreichen OT- und IoMT-Geräten weisen 38 Prozent keinen CVSS-Score von 9,0 oder höher auf. Deshalb werden sie von herkömmlichen Schwachstellenmanagement-Methoden nicht erkannt und stellen einen enormen blinden Fleck dar - der hunderttausende Geräte betrifft.
"Jeder Wert, der höher als Null ist, hat Auswirkungen auf das Risiko von stark gefährdeten Anlagen, die zur Steuerung von Systemen wie dem Stromnetz oder zur Bereitstellung lebensrettender Patientenversorgung verwendet werden", erklärt Amir Preminger, Vice President of Research von Claroty. "Unternehmen müssen einen ganzheitlichen Ansatz für das Risiko-Management verfolgen, der sich auf die tickenden Zeitbomben in ihrer Umgebung konzentriert. Denn selbst wenn sie irgendwie die unmögliche Aufgabe meistern würden, jede einzelne 9.0+ CVSS-Schwachstelle zu beheben, würden sie immer noch fast 40 Prozent der gefährlichsten Bedrohungen für ihr Unternehmen übersehen." Deshalb kommt einem risiko-basierten Schwachstellenmanagement eine Schlüsselrolle in der industriellen und Patienten-Sicherheit zu.
(Die Bildrechte liegen bei dem Verfasser der Mitteilung.)
Firmenkontakt:
Claroty
Maddison Ave 488
1022 New York
Deutschland
+1 212-937-9095
https://www.claroty.com/
Pressekontakt:
Weissenbach PR
Landsberger Str. 155
80687 München
089 54 55 82 01
https://www.claroty.com/
Diese Pressemitteilung wurde über PR-Gateway veröffentlicht.
Für den Inhalt der Pressemeldung/News ist allein der Verfasser verantwortlich. Newsfenster.de distanziert sich ausdrücklich von den Inhalten Dritter und macht sich diese nicht zu eigen.
Empfehlung | devASpr.de
Kostenlos Artikel auf newsfenster.de veröffentlichen
Kostenlos Artikel auf newsfenster.de veröffentlichen
Weitere Artikel von Claroty
24.09.2026 | Claroty
Claroty auf der it-sa 2026: KI verändert die OT-Sicherheit
Claroty auf der it-sa 2026: KI verändert die OT-Sicherheit
17.09.2026 | Claroty
CPS-Schutzplattformen: Claroty ist „2026 Gartner® Peer Insights™ Customers’ Choice”
CPS-Schutzplattformen: Claroty ist „2026 Gartner® Peer Insights™ Customers’ Choice”
15.09.2026 | Claroty
Analysten-Report: Claroty ist „Marktführer“ und „Kundenfavorit“ im Bereich OT-Sicherheit
Analysten-Report: Claroty ist „Marktführer“ und „Kundenfavorit“ im Bereich OT-Sicherheit
07.09.2026 | Claroty
Claroty auf der it-sa 2026: OT-Sicherheit reicht nicht aus
Claroty auf der it-sa 2026: OT-Sicherheit reicht nicht aus
20.08.2026 | Claroty
Rechenzentren oft nur einen Schritt von erfolgreichen Angriffen entfernt
Rechenzentren oft nur einen Schritt von erfolgreichen Angriffen entfernt
Weitere Artikel in dieser Kategorie
08.10.2026 | WIRSOL Aufdach GmbH
WIRSOL realisiert Solarpark Parensen mit Batteriespeicher in Niedersachsen
WIRSOL realisiert Solarpark Parensen mit Batteriespeicher in Niedersachsen
08.10.2026 | JS Research GmbH
Italien kehrt zur Kernkraft zurück - Rückenwind für Uranproduzenten
Italien kehrt zur Kernkraft zurück - Rückenwind für Uranproduzenten
08.10.2026 | SoftSelect GmbH
SaaS, KI und Governance verändern die Auswahl von HR-Systemen
SaaS, KI und Governance verändern die Auswahl von HR-Systemen
08.10.2026 | Jane Uhlig Medienbüro für Lifestyle-Berichterstattung
THE AUDIT startet mit AI-native Ansatz für Abschlussprüfungen
THE AUDIT startet mit AI-native Ansatz für Abschlussprüfungen
08.10.2026 | GOLDINVEST Consulting GmbH
Kalo Gold: Riesiges Goldpotenzial auf Fidschi - CEO Terry L.Tucker im Interview!
Kalo Gold: Riesiges Goldpotenzial auf Fidschi - CEO Terry L.Tucker im Interview!
