
NIS2: Viele Mittelständler haben ihre Betroffenheit noch nicht auf dem Schirm
14.10.2026 / ID: 447258
IT, NewMedia & Software
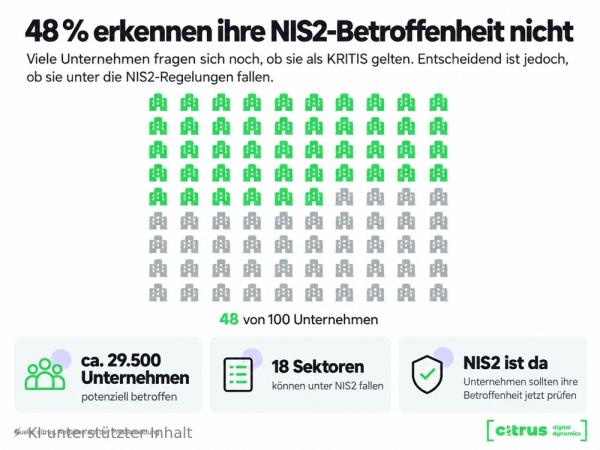 Mit dem deutschen NIS2-Umsetzungsgesetz wurden die europäischen Vorgaben in nationales Recht überführt. Seit dem 6. Dezember 2025 gelten erweiterte Anforderungen an Cybersicherheit, Risikomanagement und das Melden erheblicher Sicherheitsvorfälle. Nach Angaben des Bundesamts für Sicherheit in der Informationstechnik (BSI) ergeben sich für rund 29.500 wichtige und besonders wichtige Einrichtungen erstmals gesetzliche Cybersicherheitspflichten. Laut Cyber Security Report 2026 von Schwarz Digits haben schätzungsweise 48 Prozent der potenziell von NIS2 betroffenen Unternehmen ihre mögliche regulatorische Betroffenheit bislang nicht erkannt.
„Viele Unternehmen verbinden NIS2 noch immer ausschließlich mit klassischer kritischer Infrastruktur“, sagt Jörg Dießner, Managing Director bei citrus. „Das greift zu kurz. Die Frage lautet nicht: ‚Sind wir KRITIS?‘ Sondern: ‚Fallen wir aufgrund unserer Tätigkeit, Größe und weiterer Kriterien unter die neuen Vorgaben?‘ Wer das bislang nicht geprüft hat, sollte es jetzt tun.“
Für mittelständische Unternehmen stellt sich damit vor allem die Frage, wie sie ihre Betroffenheit verlässlich einordnen und daraus konkrete technische und organisatorische Maßnahmen ableiten können.
Nicht nur klassische KRITIS-Unternehmen betroffen
Während das bisherige BSI-Gesetz einen deutlich kleineren Kreis von Einrichtungen erfasste, erweitert die Neuregelung den Anwendungsbereich erheblich. Das novellierte BSI-Gesetz erfasst wichtige und besonders wichtige Einrichtungen aus insgesamt 18 Sektoren. Dazu zählen unter anderem Energie, Verkehr, Gesundheit, digitale Infrastruktur, IT- und Telekommunikationsdienste sowie Teile des verarbeitenden Gewerbes.
Ob ein Unternehmen unter die neuen Vorgaben fällt, hängt vor allem von seiner konkreten Tätigkeit und seiner Größe ab. Als erste Orientierung gilt: Unternehmen aus erfassten Bereichen sollten ihre Betroffenheit prüfen, wenn sie mindestens 50 Beschäftigte haben oder sowohl Jahresumsatz als auch Jahresbilanzsumme jeweils über zehn Millionen Euro liegen. Für bestimmte Einrichtungsarten, größere Unternehmen und Sonderfälle gelten abweichende Regeln.
Das BSI stellt mit seiner NIS2-Betroffenheitsprüfung einen offiziellen Fragenkatalog zur ersten Einordnung bereit. Das Ergebnis bietet Orientierung, ersetzt bei Grenzfällen oder komplexen Unternehmensstrukturen jedoch keine rechtliche Prüfung.
Auch für Unternehmen, die selbst nicht unmittelbar unter die Neuregelung fallen, können sich Berührungspunkte ergeben. Regulierte Unternehmen müssen die Risiken in ihrer Lieferkette berücksichtigen und können deshalb von Dienstleistern, IT-Partnern und Zulieferern zusätzliche Sicherheitsnachweise, Fragebögen oder vertragliche Zusicherungen verlangen.
Cybersicherheit ist Chefsache
Das BSI-Gesetz weist der Unternehmensleitung ausdrücklich Verantwortung zu. Geschäftsleitungen betroffener Einrichtungen müssen die erforderlichen Risikomanagementmaßnahmen billigen und deren Umsetzung überwachen. Zudem sieht das Gesetz regelmäßige Schulungen vor. Verletzen Mitglieder der Geschäftsleitung diese Pflichten schuldhaft, können sie gegenüber der eigenen Einrichtung zum Ersatz des entstandenen Schadens verpflichtet sein.
Verstöße können zudem mit erheblichen Bußgeldern geahndet werden. Je nach Einrichtungsart sind Höchstbeträge von sieben beziehungsweise zehn Millionen Euro oder umsatzabhängige Sanktionen vorgesehen.
Das BSI-Gesetz verpflichtet wichtige und besonders wichtige Einrichtungen zur Registrierung beim BSI – spätestens drei Monate, nachdem sie erstmals oder erneut die Voraussetzungen für die jeweilige Einstufung erfüllen. Für Unternehmen, die bereits beim Inkrafttreten des NIS2-Umsetzungsgesetzes am 6. Dezember 2025 betroffen waren, endete diese Frist am 6. März 2026. Unternehmen, die ihre Betroffenheit bislang übersehen und die für sie geltende Frist versäumt haben, sollten die Registrierung unverzüglich nachholen und die mit ihrer Einstufung verbundenen Pflichten prüfen.
In fünf Schritten zur ersten Einordnung
citrus empfiehlt mittelständischen Unternehmen, die eigene NIS2-Betroffenheit systematisch zu prüfen:
Geschäftstätigkeit zuordnen: Gehört das Unternehmen zu einer im
BSI-Gesetz genannten Einrichtungsart oder übt es eine entsprechende
Tätigkeit aus?
Unternehmensgröße ermitteln: Relevant sind Beschäftigtenzahl,
Jahresumsatz und Jahresbilanzsumme - gegebenenfalls auch auf Ebene
verbundener oder Partnerunternehmen.
Sonderregeln prüfen: Je nach Branche, Unternehmensstruktur oder
Einrichtungsart können abweichende Vorgaben gelten.
BSI-Betroffenheitsprüfung nutzen: Der offizielle Fragenkatalog schafft eine
erste, nachvollziehbare Orientierung; bei komplexen Fällen ersetzt er
keine rechtliche Prüfung.
Pflichten und Lücken bewerten: Ist ein Unternehmen betroffen, müssen
Registrierung, Risikomanagement, Meldeprozesse, Verantwortlichkeiten und
die erforderliche Dokumentation geprüft und die gesetzlichen Anforderungen
umgesetzt beziehungsweise erfüllt werden.
„Die Betroffenheitsprüfung ist kein bürokratischer Selbstzweck“, so Dießner. „Sie ist der Ausgangspunkt für eine belastbare Sicherheitsstrategie. Unternehmen sollten danach nicht bei der Frage stehen bleiben, ob sie betroffen sind. Sie müssen klären, welche Prozesse und Schutzmaßnahmen bereits tragen – und wo sie nachsteuern müssen.“
Im Mittelpunkt stehen dabei unter anderem Backup- und Wiederherstellungsprozesse, Zugriffsrechte, Netzwerksicherheit, Schwachstellenmanagement, die Reaktion auf Sicherheitsvorfälle sowie die Absicherung von Dienstleistern und Lieferketten. Gerade bei komplexen Unternehmensstrukturen oder Unsicherheiten über den technisch-organisatorischen Handlungsbedarf kann eine externe fachliche Analyse helfen. Unabhängig von einer gesetzlichen NIS2-Pflicht sollten Unternehmen ihre Cybersicherheit regelmäßig überprüfen und weiterentwickeln.
Weitere Informationen: www.citrus.tel
(Die Bildrechte liegen bei dem Verfasser der Mitteilung.)
Firmenkontakt:
citrus - cs communication systems GmbH
Benzstraße 12
74385 Pleidelsheim, Deutschland
Deutschland
0714488460
https://citrus.tel/
Pressekontakt:
citrus - cs communication systems GmbH
Pleidelsheim, Deutschland
Benzstraße ㄲ
0714488460
Diese Pressemitteilung wurde über PR-Gateway veröffentlicht.
Für den Inhalt der Pressemeldung/News ist allein der Verfasser verantwortlich. Newsfenster.de distanziert sich ausdrücklich von den Inhalten Dritter und macht sich diese nicht zu eigen.
Empfehlung | devASpr.de
Kostenlos Artikel auf newsfenster.de veröffentlichen
Kostenlos Artikel auf newsfenster.de veröffentlichen
Weitere Artikel in dieser Kategorie
14.10.2026 | Revenera / Flexera
2027 Revenera Monetization Monitor: Neue Umfrage stellt bisherige Annahmen bezüglich Monetarisierung von KI-Anwendungen in Frage
2027 Revenera Monetization Monitor: Neue Umfrage stellt bisherige Annahmen bezüglich Monetarisierung von KI-Anwendungen in Frage
14.10.2026 | Reply Deutschland SE
Reply stellt „Symbiosis“ vor: KI-gestütztes Operating Model für schnellere und fundiertere Geschäftsentscheidungen
Reply stellt „Symbiosis“ vor: KI-gestütztes Operating Model für schnellere und fundiertere Geschäftsentscheidungen
14.10.2026 | Reply Deutschland SE
Reply stellt "Symbiosis" vor
Reply stellt "Symbiosis" vor
14.10.2026 | Innovation Geeks - eine Marke der Success Consltants GmbH
Innovation Geeks bringt Ideen erfolgreich in den Markt
Innovation Geeks bringt Ideen erfolgreich in den Markt
14.10.2026 | BusinessCode
BusinessCode zeigt KI-Anwendung bei „Industrie meets IT“
BusinessCode zeigt KI-Anwendung bei „Industrie meets IT“
